


AUTOMATISIERUNG FÜR IHR ZERTIFIKATSMANAGEMENTAutomatisierungCLM, ACME ODER PKI?Lassen Sie uns in einem 30-minütigen Gespräch gemeinsam prüfen, wie ein Certificate Lifecycle Management (CLM) oder Automated Certificate Management Environment (ACME) Ihre Zertifikatsverwaltung vereinfachen und welche Lösung zu Ihrer Infrastruktur passt.
AUTOMATISIERUNGSSTRATEGIE BESPRECHEN

27. BIS 29. OKTOBER 2026 | MESSEZENTRUM NÜRNBERGBESUCHEN SIE UNSIN NÜRNBERGTreffen Sie die PSW GROUP persönlich auf der it-sa und sprechen Sie mit uns über aktuelle und kommende Herausforderungen rund um digitale Zertifikate. Von Automatisierung im Zuge kürzerer Zertifikatslaufzeiten bis hin zu Zukunftsthemen wie Post-Quantum Cryptography und AI Trust. Ihre kostenfreie Eintrittskarte erhalten Sie wie jedes Jahr von uns.

ZERTIFIKATE VERWALTEN WAR NOCH NIE SO EINFACHPSW KONSOLEJETZT STARTENBestellen, verlängern, Echtzeit-Status, Erinnerungsservice, hilfreiche Tools, ACME, Plugins und vieles mehr. Wir liefern Ihnen Premium-Service rund um Ihre Zertifikate.
Zertifikatsautomatisierung
Die Automatisierung digitaler Zertifikate hat durch die geplante Verkürzung der Zertifikatslaufzeiten deutlich an Priorität gewonnen. Je nach Infrastruktur und Anforderungen kann dabei eine gezielte Automatisierung einzelner Zertifikatsprozesse ausreichen oder eine zentrale Steuerung des gesamten Zertifikatslebenszyklus erforderlich sein.
ACME und Certificate Lifecycle Management setzen dabei auf unterschiedlichen Ebenen an. Welche Lösung zu Ihren Anforderungen passt, hängt von den bestehenden Systemen und den zu automatisierenden Prozessen ab – häufig ist dabei mehr als ein Ansatz sinnvoll, denn die Technologien können sich gezielt ergänzen.
Vom Zertifikat zum Lifecycle
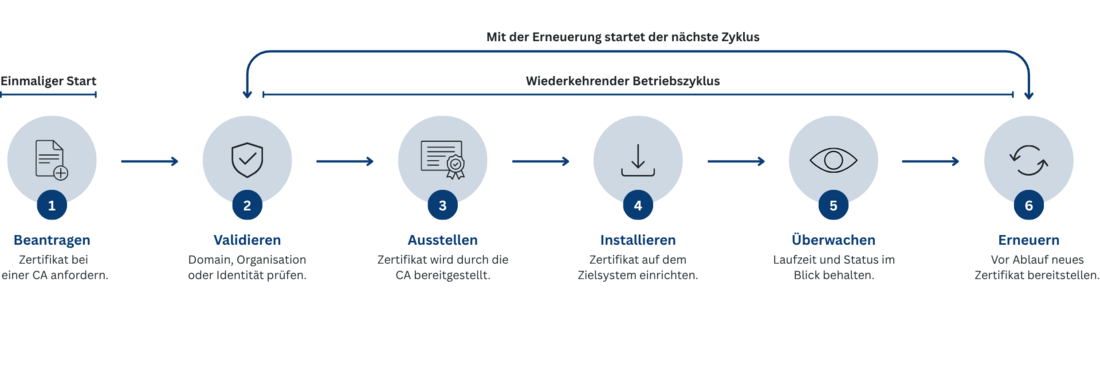
Digitale Zertifikate sind keine einmalige Angelegenheit. Von der Beantragung über die Ausstellung und Bereitstellung bis zur Überwachung, Erneuerung oder zum Widerruf durchlaufen sie einen gesamten Lebenszyklus. Je nach Infrastruktur und Anforderungen kann die Automatisierung dabei einzelne wiederkehrende Abläufe betreffen oder die Transparenz und zentrale Steuerung des gesamten Lifecycles umfassen.
Drei Ansätze, unterschiedliche Möglichkeiten
Je nachdem, wie weit die Zertifikatsautomatisierung gehen soll, unterscheiden sich die passenden Ansätze. ACME automatisiert klar definierte Zertifikatsprozesse. Ein Certificate Lifecycle Management geht darüber hinaus und schafft zusätzlich Transparenz und zentrale Steuerungsmöglichkeiten über den gesamten Lifecycle.
ACME
Einzelne Zertifikate automatisieren
ACME ist ein standardisiertes Protokoll für die automatisierte Kommunikation zwischen Systemen und Zertifizierungsstellen. Es eignet sich insbesondere für klar definierte, wiederkehrende Prozesse rund um die Ausstellung und Erneuerung von Zertifikaten.
Typische Funktionen
- Zertifikate automatisiert beantragen
- Validierungsprozesse automatisieren
- Zertifikate automatisiert erneuern
- Zertifikate auf angebundenen Systemen bereitstellen
- manuelle Routineprozesse reduzieren
Typische Einsatzbereiche
- TLS-Zertifikate für Webserver und Dienste
- standardisierte Serverlandschaften
- automatisierte Renewal-Prozesse
- Umgebungen mit vielen wiederkehrenden Zertifikatsanforderungen
Wann ACME allein nicht mehr reicht
ACME ist in erster Linie ein Automatisierungsprotokoll. Die zentrale Inventarisierung einer gesamten Zertifikatslandschaft, übergreifende Governance oder die Verwaltung verschiedener Zertifizierungsstellen gehören nicht zu seinem eigentlichen Kern.
PKI-as-a-Service
PKI als gemanagter Service
PKIaaS stellt eine PKI-Infrastruktur als Service bereit und verbindet diese je nach Anbieter mit Funktionen zur Verwaltung und Automatisierung von Zertifikaten, ohne die zugrunde liegende Infrastruktur vollständig selbst betreiben zu müssen.
Typische Funktionen
- Zertifikate über eine gemanagte PKI bereitstellen
- Zertifikatsausstellung zentral verwalten
- unterschiedliche Zertifikatstypen unterstützen
- Prozesse über Schnittstellen oder Protokolle automatisieren
- PKI-Betrieb auslagern
Typische Einsatzbereiche
- interne Zertifikate
- Benutzer-, Geräte- und Maschinenidentitäten
- Unternehmen ohne eigene PKI-Infrastruktur
- zentral bereitgestellte Zertifikatsservices
Das macht den Unterschied
Der Funktionsumfang unterscheidet sich je nach Anbieter deutlich. Moderne PKIaaS-Lösungen können bereits viele Lifecycle- und Automatisierungsfunktionen enthalten und sich dadurch funktional mit CLM-Lösungen überschneiden.
CLM
Zertifikatslebenszyklen steuern
Ein Certificate Lifecycle Management betrachtet Zertifikate über ihren gesamten Lebenszyklus. Je nach Lösung lassen sich Zertifikatsbestände zentral erfassen, überwachen und unterschiedliche Prozesse, CAs und Automatisierungsverfahren zusammenführen.
Typische Funktionen
- Zertifikate entdecken und inventarisieren
- Laufzeiten und Status überwachen
- unterschiedliche CAs und PKIs integrieren
- Policies und Workflows steuern
- Reporting und Governance unterstützen
Typische Einsatzbereiche
- große oder heterogene Zertifikatsbestände
- mehrere interne und externe CAs
- verschiedene Zertifikatstypen
- mehrere Teams und Verantwortlichkeiten
- zentrale Compliance- und Governance-Anforderungen
Einordnung
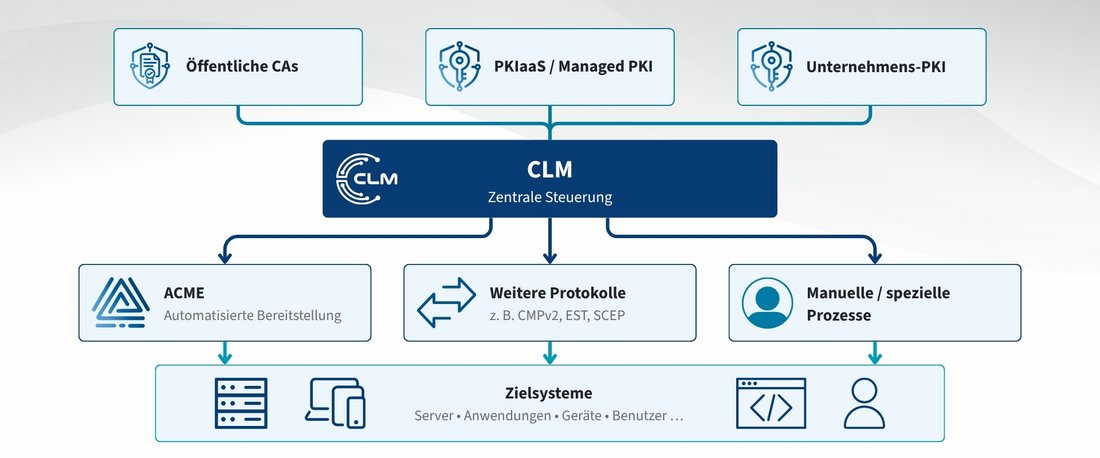
Ein CLM kann für die eigentliche Automatisierung auf unterschiedliche Schnittstellen und Protokolle zurückgreifen – darunter auch ACME. ACME und CLM schließen sich daher nicht gegenseitig aus.
Welche Automatisierung benötigen Sie?
Nicht jede Umgebung und Zertifikatslandschaft stellt dieselben Anforderungen. Anhand typischer Szenarien lässt sich besser einordnen, welche Technologien oder Kombinationen sinnvoll sein können.
Je heterogener die Zertifikatslandschaft wird, desto wichtiger wird eine zentrale Managementebene. Ein CLM kann unterschiedliche CAs, Zertifikatstypen und Prozesse zusammenführen und übergreifend verwalten. Je nach Lösung lassen sich dabei sowohl öffentlich vertrauenswürdige als auch interne Zertifikate zentral abbilden.
Automatisierung endet nicht bei einer einzelnen Lösung
Die einzelnen Technologien erfüllen unterschiedliche Aufgaben und können deshalb sinnvoll miteinander kombiniert werden. In vielen Umgebungen entsteht erst durch das Zusammenspiel mehrerer Bausteine eine durchgängige Automatisierung.
ACME automatisiert klar definierte Prozesse wie Beantragung und Erneuerung von Zertifikaten. Ein CLM schafft die übergeordnete Transparenz und Steuerung und kann dafür unterschiedliche Schnittstellen und Verfahren nutzen – darunter auch ACME.
- Zertifikatsbestände zentral überblicken
- wiederkehrende manuelle Prozesse reduzieren
- Laufzeiten und Status frühzeitig erkennen
- unterschiedliche CAs und PKIs zusammenführen
- Richtlinien und Verantwortlichkeiten zentral abbilden
- Zertifikatsprozesse standardisieren und nachvollziehbar gestalten
Unsere Lösungen für Ihre Zertifikatslandschaft
Je nach Infrastruktur, Zertifikatstypen und gewünschtem Automatisierungsgrad kommen unterschiedliche Lösungen infrage. Unser Portfolio deckt sowohl die Automatisierung einzelner Zertifikatsprozesse als auch den Aufbau eigener Vertrauensstrukturen und Lösungen für eine zentrale Steuerung komplexer Zertifikatslandschaften ab.
ACME
Für automatisierte Zertifikatsprozesse
ACME automatisiert standardisierte Abläufe wie Beantragung, Validierung und Erneuerung von Zertifikaten. Besonders bei klar definierten TLS-Szenarien lassen sich Prozesse effizient und mit wenig manuellem Aufwand abbilden.
PKI-as-a-Service
Die gemanagte PKI-Infrastruktur
PKIaaS stellt eine leistungsfähige PKI als gemanagten Service bereit. Je nach Anbieter lassen sich damit Zertifikate ausstellen, verwalten und automatisieren, ohne die zugrunde liegende Infrastruktur selbst betreiben zu müssen.
CLM
Transparenz und zentrale Steuerung
Certificate Lifecycle Management bündelt Zertifikate, CAs, PKIs und Prozesse in einer zentralen Managementebene. Je nach Lösung lassen sich Zertifikate entdecken, überwachen und automatisiert verwalten sowie Policies und Workflows steuern.
Noch unsicher, welcher Ansatz zu Ihnen passt?
Nicht jede Zertifikatslandschaft lässt sich eindeutig ACME, PKIaaS oder CLM zuordnen. Gemeinsam finden wir eine Lösung für Ihre Infrastruktur.Antworten auf typische Fragen zur Zertifikatsautomatisierung
Nicht grundsätzlich. ACME ist ein standardisiertes Protokoll zur Automatisierung klar definierter Zertifikatsprozesse wie Beantragung, Validierung und Erneuerung und kann auch unabhängig von einem CLM eingesetzt werden. Ein Certificate Lifecycle Management betrachtet dagegen die Zertifikatslandschaft als Ganzes und übernimmt zusätzlich Aufgaben wie zentrale Steuerung, Überwachung und Governance. Ein CLM kann dabei ACME als einen von mehreren Mechanismen nutzen, um Zertifikatsprozesse zu automatisieren.
ACME ist ein standardisiertes Protokoll zur Automatisierung klar definierter Zertifikatsprozesse, etwa Beantragung, Validierung und Erneuerung. Ein CLM geht darüber hinaus und schafft zusätzlich Transparenz, zentrale Steuerung, Monitoring, Policies, Workflows und Reporting über den gesamten Zertifikatslebenszyklus.
Eine PKI beschreibt die technische Infrastruktur für Ausstellung, Prüfung und Vertrauen digitaler Zertifikate. Bei PKI-as-a-Service wird diese Infrastruktur als gemanagter Dienst bereitgestellt, sodass Unternehmen sie nutzen können, ohne die zugrunde liegenden Systeme vollständig selbst betreiben zu müssen.
PKIaaS stellt eine gemanagte PKI-Infrastruktur bereit und kann je nach Anbieter bereits umfangreiche Verwaltungs- und Automatisierungsfunktionen enthalten. Ein CLM ist stärker auf die übergreifende Steuerung einer Zertifikatslandschaft ausgerichtet und kann unterschiedliche PKIs, CAs und Automatisierungsverfahren zusammenführen. Die Funktionsbereiche können sich je nach Lösung überschneiden.
Je nach CLM- oder PKIaaS-Lösung lassen sich sowohl öffentlich vertrauenswürdige als auch interne Zertifikate abbilden. Entscheidend ist, welche CAs, PKIs, Zertifikatstypen und Schnittstellen die jeweilige Lösung unterstützt.
Wenn ein Unternehmen überwiegend mit einer bestimmten CA arbeitet und seine Zertifikatsprozesse innerhalb dieses Ökosystems bündeln möchte, kann eine Lösung der Zertifizierungsstelle gut passen. Entsprechende Lösungen können auch über die PSW GROUP bezogen werden – mit persönlichem Support und unseren Konditionen. Werden dagegen mehrere CAs, interne Zertifikate oder unterschiedliche Prozesse eingesetzt, finden wir gemeinsam eine passende CA-übergreifende CLM-Lösung.
Ja. Eine PKIaaS-Lösung kann die Zertifikats- und Vertrauensinfrastruktur bereitstellen, während ein CLM diese und weitere Zertifikatsquellen zentral verwaltet und steuert. Welche Kombination sinnvoll ist, hängt von Infrastruktur und gewünschtem Funktionsumfang ab.
Noch unsicher?
Nicht jede Zertifikatslandschaft lässt sich eindeutig einer einzelnen Lösung zuordnen. Gemeinsam betrachten wir Ihre vorhandenen Systeme, Zertifikate und Prozesse und klären, welche Form der Automatisierung und Verwaltung Ihre Anforderungen am besten abdeckt.